Policy-Based Routing (PBR) en MikroTik: rutear según reglas
23 de septiembre de 2026
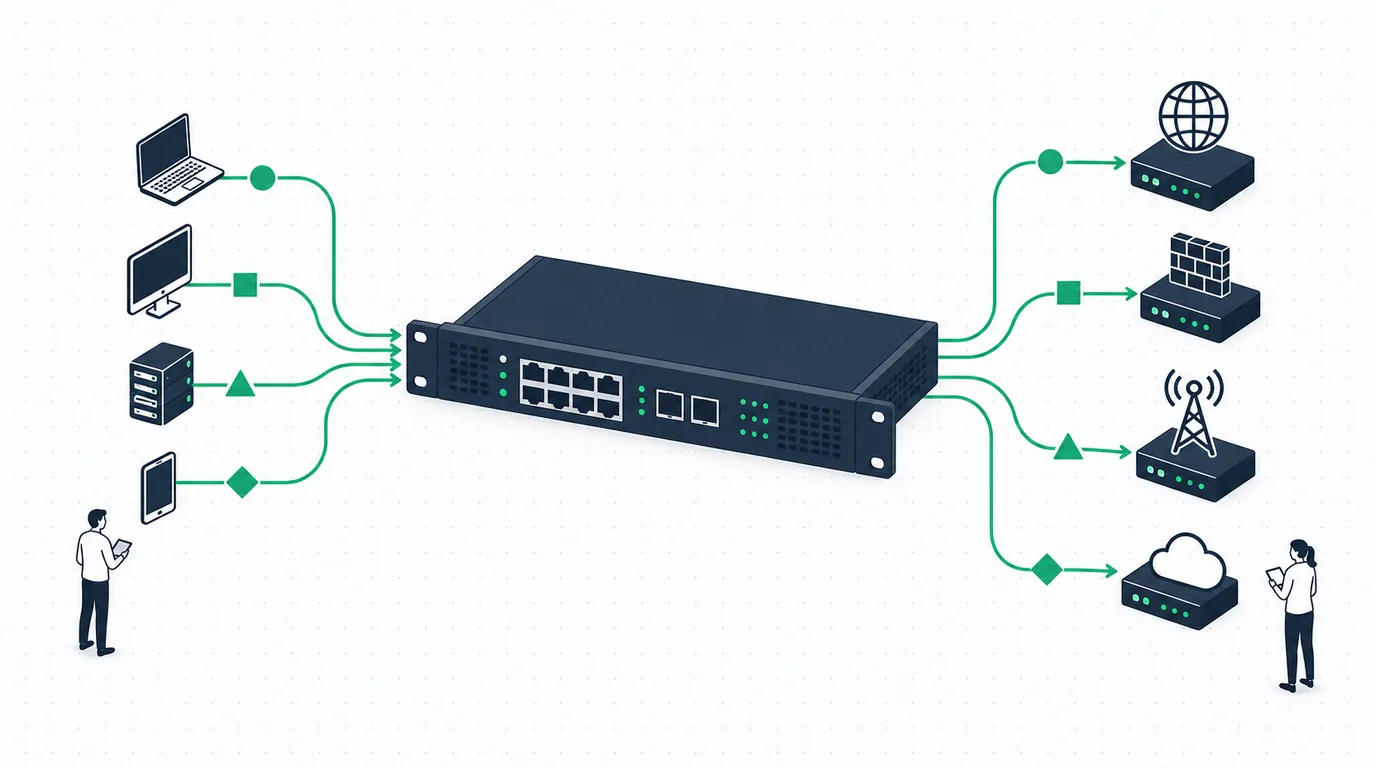
El ruteo normal decide el camino solo por el destino. Pero a veces necesitas otra cosa: que las cámaras salgan por un enlace, la oficina por otro; que el tráfico de un cliente vaya por una VPN; que las visitas naveguen por el enlace barato. Eso es Policy-Based Routing (PBR): rutear según reglas, no solo según el destino.
Para qué sirve
- Separar tráfico por origen: un departamento por un enlace, otro por otro.
- Mandar cierto servicio por una VPN o por un enlace específico.
- Sacar a los invitados por el enlace de respaldo y dejar el bueno para lo crítico.
- Base del balanceo con PCC y de diseños multi-WAN.
Cómo funciona: marca y tabla
PBR en RouterOS tiene dos pasos. Primero marcas el tráfico que quieres desviar (en mangle), según lo que sea: origen, puerto, protocolo. Después creas una ruta con esa marca que apunta al camino distinto:
# marcar el tráfico de la red de invitados
/ip/firewall/mangle
add chain=prerouting src-address=192.168.50.0/24 action=mark-routing \
    new-routing-mark=por_respaldo passthrough=no
# esa marca sale por el enlace de respaldo
/ip/route add dst-address=0.0.0.0/0 gateway=GW_RESPALDO routing-table=por_respaldo
Todo lo que caiga en por_respaldo ignora la tabla principal y toma el camino que tú definiste. El resto sigue el ruteo normal.
Cuidados típicos
- El tráfico local: excluye lo que va a la propia red (dst-address-type=local) para no romper la gestión.
- Failover: si el enlace marcado cae, define qué pasa (una ruta de respaldo con más distancia), o ese tráfico se queda sin salida.
- Orden de las reglas: mangle se lee de arriba a abajo; la primera que calza manda.
PBR es una de las herramientas más potentes de RouterOS, y también de las que más se enredan si no se ordenan bien las reglas.
En MikroTik Chile diseñamos políticas de ruteo a medida —por cliente, por servicio, por enlace— con failover bien resuelto. Si necesitas que cierto tráfico tome un camino distinto, lo armamos ordenado.