Suricata en MikroTik: detección de intrusiones con contenedor
23 de septiembre de 2026
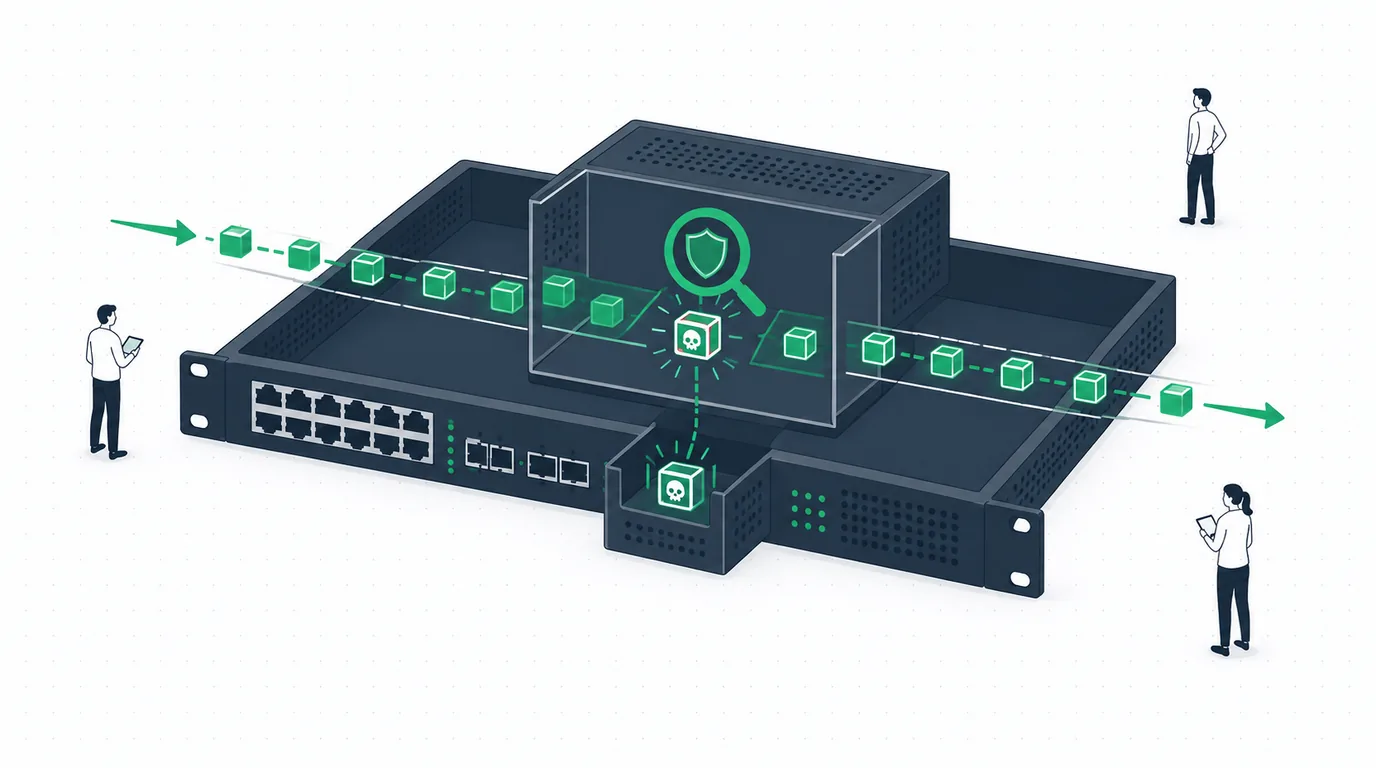
Un firewall normal decide por puertos e IPs: deja pasar o bloquea. Pero no mira qué hay dentro del tráfico permitido. Un IDS/IPS como Suricata sí: inspecciona el contenido en busca de patrones de ataque conocidos (malware, exploits, escaneos) y avisa o bloquea. Con los contenedores de RouterOS, puede correr en tu MikroTik.
IDS vs IPS
- IDS (Detección): mira el tráfico y avisa cuando ve algo malo. No bloquea.
- IPS (Prevención): además de detectar, bloquea la amenaza en el momento.
Suricata puede hacer ambos. Usa "reglas" (firmas) que describen ataques conocidos; hay conjuntos de reglas comunitarios que se actualizan solos.
Cómo encaja con MikroTik
Suricata corre en un contenedor dentro del router (o en un equipo cercano). El truco es enviarle una copia del tráfico para que lo analice. RouterOS puede espejar tráfico hacia el contenedor. Cuando Suricata detecta una amenaza, puede alimentar una address-list de bloqueo que el firewall aplica.
# el firewall bloquea lo que Suricata marcó como malicioso
/ip/firewall/raw
add chain=prerouting src-address-list=suricata-block action=drop
Sé realista con los recursos
Inspeccionar tráfico a fondo cuesta CPU y RAM. En un router modesto, Suricata a full puede ser demasiado. Opciones: usarlo solo en tráfico clave, en un equipo dedicado, o combinarlo con CrowdSec (más liviano, colaborativo). Mide antes de ponerlo en producción.
| Capa | Qué aporta |
|---|---|
| Firewall + hardening | Base: qué entra y qué no |
| CrowdSec | Bloqueo de atacantes conocidos (liviano) |
| Suricata IDS/IPS | Inspección profunda de contenido |
En MikroTik Chile diseñamos seguridad en capas —firewall, bloqueo colaborativo y detección de intrusiones con Suricata— según lo que tu operación necesita y aguanta. Si quieres ver los ataques que hoy pasan invisibles, agreguemos inspección.