WireGuard road-warrior: entra a tu red desde el celular
23 de septiembre de 2026
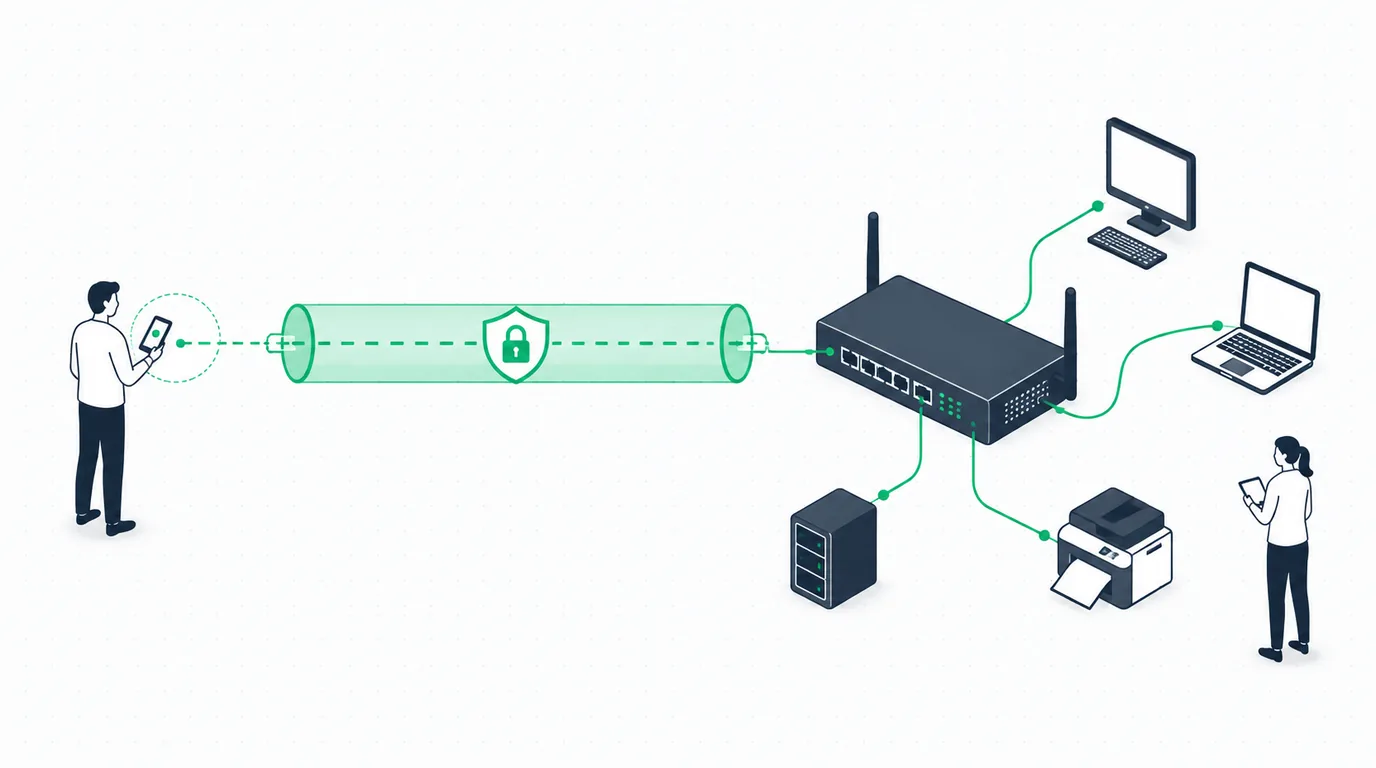
El WireGuard site-to-site une dos oficinas. Pero muchas veces lo que necesitas es más simple: que una persona entre a la red de la empresa desde su celular o notebook, esté donde esté. Eso es el modo "road-warrior", y con WireGuard es rápido, liviano y seguro.
Por qué WireGuard para esto
- Rápido y liviano: casi no consume batería ni CPU; ideal para el teléfono.
- App oficial: hay cliente WireGuard para Android, iPhone, Windows, Mac y Linux.
- Simple: se configura con un código QR que escaneas desde la app.
Comparado con L2TP/IPsec, WireGuard suele ser más rápido y estable en redes móviles. Comparado con Back To Home, te da más control manual.
La idea de configuración
En el router creas la interfaz WireGuard y un peer por cada dispositivo (un peer para tu teléfono, otro para tu notebook):
# interfaz WireGuard en el router
/interface/wireguard/add name=wg-remoto listen-port=13231
/ip/address/add address=10.10.0.1/24 interface=wg-remoto
# un peer por dispositivo (con su clave pública y su IP dentro de la VPN)
/interface/wireguard/peers/add interface=wg-remoto public-key="CLAVE_DEL_CELULAR" \
    allowed-address=10.10.0.2/32
En el firewall abres el puerto de WireGuard (UDP 13231) y permites el tráfico desde la VPN hacia la LAN. En el teléfono, la app genera su clave y tú la pegas como peer (o usas un QR).
Buenas prácticas
- Un peer por dispositivo: así revocar un acceso es borrar un peer, sin afectar a los demás.
- Limita el alcance: con
allowed-addressdefines a qué puede llegar cada quien (toda la LAN, o solo un servidor). - Puerto UDP: WireGuard es "silencioso" — no responde a quien no tiene la clave, así que ya de por sí es difícil de detectar.
En MikroTik Chile montamos acceso remoto para tu equipo —WireGuard por dispositivo, con permisos por persona— simple de usar y seguro. Si tu gente necesita entrar a la red desde afuera, lo dejamos andando.