Reverse proxy en MikroTik: publicar varios servicios en un puerto
23 de septiembre de 2026
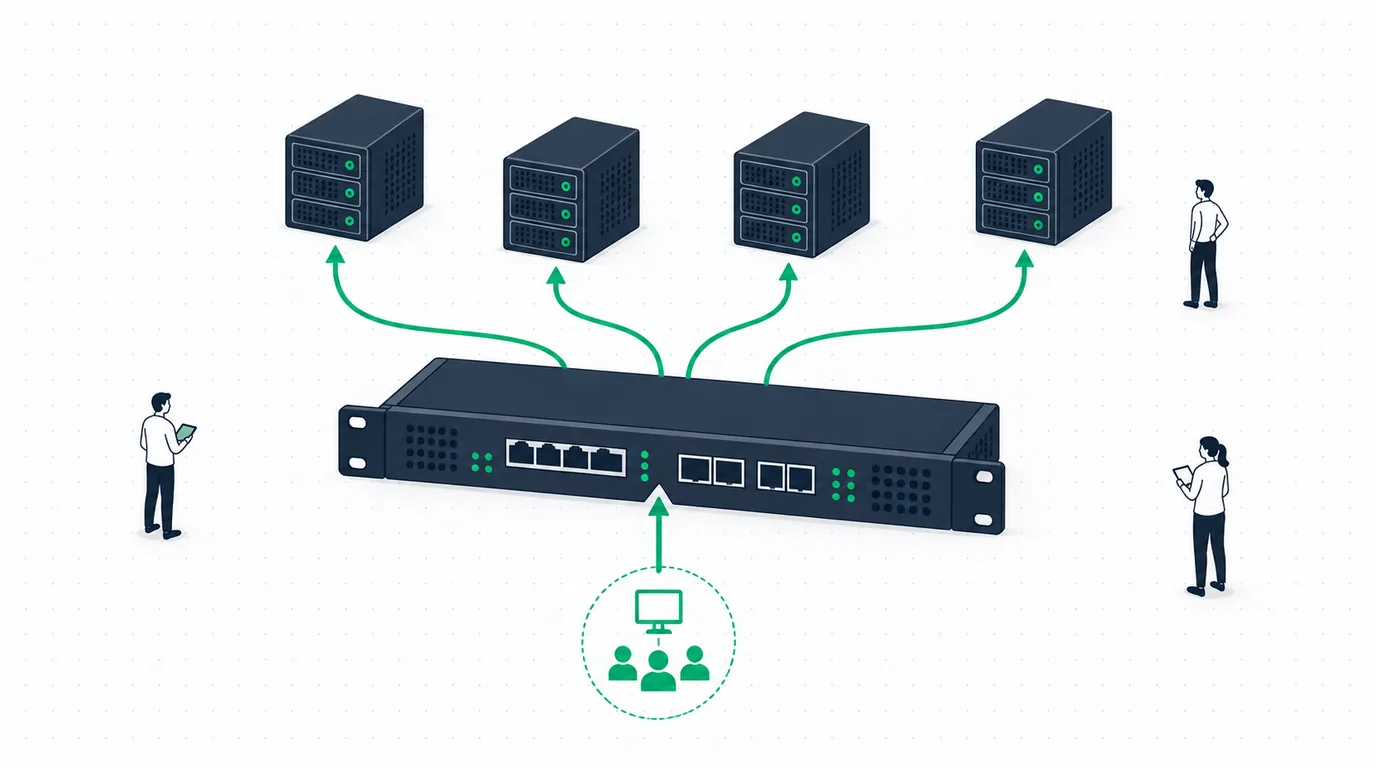
Tienes varios servicios web internos (un panel, una cámara, una app) y una sola IP pública. ¿Cómo los publicas todos sin abrir mil puertos raros? Con un reverse proxy: un portero que recibe todo en el puerto 443 y, según el nombre de dominio, manda cada visita al servidor interno correcto. Desde RouterOS 7.22 hay uno nativo.
Qué hace un reverse proxy
Es lo contrario del port forwarding tonto. En vez de "puerto 8080 va a tal equipo", el reverse proxy mira el nombre que pidió el visitante (panel.miempresa.cl, camara.miempresa.cl) y lo enruta al servidor interno que corresponde. Todo entra por el 443, con un solo certificado TLS, y los servicios internos quedan escondidos.
Opción 1: el reverse proxy nativo (7.22+)
RouterOS 7.22 sumó un reverse proxy integrado. La idea: defines los "backends" (los servidores internos) y las reglas de qué nombre va a cuál. Es lo más simple si estás en 7.22 o superior y no quieres montar nada extra. Actualiza primero a una versión reciente para tenerlo (ver cómo actualizar RouterOS).
Opción 2: HAProxy en un contenedor
Si tu equipo no llega a 7.22, o quieres funciones avanzadas (balanceo entre backends, chequeos de salud), la alternativa madura es HAProxy en un contenedor. Es el reverse proxy más usado del mundo, corriendo dentro del propio MikroTik.
| Opción | Cuándo |
|---|---|
| Reverse proxy nativo (7.22+) | Simple, sin dependencias, casos normales. |
| HAProxy en contenedor | Balanceo entre backends, health checks, control fino. |
Seguridad
Publicar servicios internos hacia afuera siempre suma riesgo. Combínalo con TLS (Let's Encrypt), bloqueo automático de atacantes y, si puedes, acceso solo por VPN para lo sensible.
En MikroTik Chile publicamos tus servicios internos de forma ordenada y segura —por nombre, con TLS y escondiendo los backends— con el reverse proxy nativo o HAProxy. Si abres puertos "a lo bruto" hoy, ordenémoslo.